Conheça nossas soluções em
Cibersegurança
Maturidade de Tecnologia e Segurança da Informação
Saiba quão protegidos seus dados realmente estão.
O que faz a
Análise de Segurança
Este serviço avalia o nível de proteção atual da empresa
A avaliação é feita em relação a dados, informações, sistemas, processos e pessoas, funcionando como um raio-x completo de segurança corporativa adequada a normas e frameworks reconhecidos internacionalmente, como ISO e NIST. O resultado é um diagnóstico claro de onde estão as fragilidades mais críticas, com prioridades definidas mesmo quando não há orçamento imediato para resolver tudo de uma vez.
Quem contrata o LGPDNow.AI tem esse módulo incluído automaticamente.
Para quem precisa de um plano de ação mais aprofundado, a versão completa do serviço inclui consultoria especializada da Bravonix para personalizar cada etapa.
Benefício principal:
Planejamento claro, com prioridades definidas para cada etapa da jornada de Cibersegurança.
Arquitetura e proteção dos dados
Segurança desenhada para prevenir e mitigar riscos.
O que faz o
Design de Segurança
O Design de Segurança desenha a arquitetura de dados, sistemas e acessos
Quando ecossistemas de TI crescem rapidamente e sem planejamento, a segurança da informação costuma chegar depois, corrigindo falhas em vez de evitá-las. O Design de Segurança da Bravonix inverte essa lógica desenhando a arquitetura de dados, sistemas e acessos para reduzir riscos, e assim organizar quem pode acessar e o que pode ser acessado.
Com essa abordagem, a organização:
- Cresce sem aumentar a vulnerabilidade a cada nova integração ou sistema;
- Elimina o retrabalho;
- Reduz custos com correções;
- Diminui a superfície de ataque já na origem do projeto.
Benefício principal:
Planejamento estratégico da Cibersegurança, permitindo o crescimento sem aumentar os custos e os riscos.
Contenção, investigação e gestão de crise
Quando o incidente acontece, cada minuto de resposta importa.
O que faz a
Detecção e Resposta
a Incidentes
A Bravonix atua em todas as etapas de um incidente de segurança
Resposta a incidentes, forense computacional e gestão de crise. A contratação dos módulos pode ocorrer de forma individual ou integrada. Conheça cada um deles na sequência.
Resposta a Incidentes
O serviço detecta, controla, analisa e resolve incidentes de segurança ou privacidade evitando
que cada minuto sem ação aumente o dano. Para isso, as partes afetadas são isoladas,
sem interromper o que é crítico para a operação.
Além disso:
- Investiga a causa raiz do problema;
- Restaura a operação com o menor impacto possível;
- Orienta a comunicação com diretoria e stakeholders;
- Apoia o DPO na comunicação com a ANPD;
- Entrega um plano preventivo para evitar novas ocorrências.
Forense Computacional
Quando um incidente digital acontece, as dúvidas que pairam são: o que aconteceu, como, quem fez e qual foi o impacto. A Forense Computacional Bravonix existe justamente para investigar essas lacunas, coletando e analisando evidências de forma técnica, legalmente válida e rastreável.
O resultado:
- Reconstrução completa da linha do tempo do incidente;
- Identificação da origem, da causa raiz e dos indícios relacionados ao incidente;
- Preservação legal das evidências para auditoria ou ação disciplinar;
- Relatório técnico e executivo que orienta sobre como evitar recorrências.
Gestão de Crise
Em meio a um ataque digital, vazamento de dados sensíveis ou sistemas críticos fora do ar, a organização precisa manter o controle e agir de maneira transversal. A Gestão de Crise Bravonix coordena pessoas, comunicação, tecnologia e decisões estratégicas para que a operação continue enquanto o problema é resolvido. A contratação dos módulos pode ocorrer de forma individual ou integrada.
O serviço:
- Estabelece comando único entre TI, diretoria, jurídico e comunicação;
- Orienta a comunicação segura interna e externa;
- Apoia o jurídico e o DPO nas comunicações regulatórias com a ANPD;
- Conclui a ocorrência, e termina com lições aprendidas e um plano de reforço pós-crise.
Benefício principal:
Resposta completa a qualquer incidente com o menor impacto possível para a operação e a reputação da empresa, identificação dos gargalos e construção de plano de ação para evitar novas ocorrências.
Validação contínua
Teste de vulnerabilidades antes que o incidente aconteça.
O que faz o
Pentera
Simule ataques cibernéticos
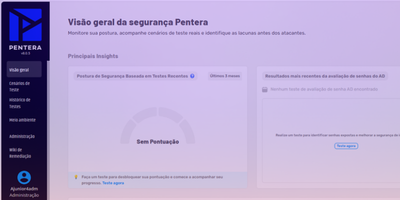
Mesmo as empresas que investem em segurança raramente têm certeza de que estão realmente protegidas. A Pentera simula ataques cibernéticos de forma automatizada e segura utilizando as mesmas táticas que um hacker usaria para invadir o ambiente.
Antecipe suas soluções
Diferentemente de uma avaliação pontual, o objetivo é monitorar constantemente o ambiente e apresentar um plano de ação para quando vulnerabilidades são detectadas.
Benefício principal:
Vulnerabilidades detectadas em tempo real, antes que se tornem um incidente.
Segurança de aplicações
Análise de vulnerabilidades em cada nova funcionalidade.
O que faz o
Ridge
A ferramenta identifica e reporta os riscos
Toda vez que uma empresa lança ou atualiza um sistema ou uma aplicação, corre o risco de abrir brechas que nem sempre são percebidas a tempo. O Ridge avalia a segurança da informação. A decisão de corrigir e a execução ficam com o time técnico do cliente, com a Bravonix validando o resultado.
Dois caminhos complementares do Ridge: Sast e Dast
- Sast (Static Application Security Testing): analisa o código-fonte e aponta vulnerabilidades antes de o sistema entrar em produção;
- Dast (Dynamic Application Security Testing): simula tentativas reais de invasão para testar como a aplicação se comporta sob ataque.
Benefício principal:
Aplicações testadas e validadas antes que qualquer hacker encontre a brecha.
Arquitetura e proteção dos dados · Parceria Thales e IBM
Os dados protegidos hoje precisam resistir às ameaças de amanhã.
O que faz a
Criptografia e Anonimização
Proteja informações sensíveis.
A Bravonix trabalha com Thales e IBM, parceiros que já estão na vanguarda dessas soluções.
Ambos são fundamentais para proteger informações sensíveis.
A criptografia protege dados transformando-os em ativo ilegível para quem não tem a chave correta. A anonimização vai além da proteção dos dados: ela impede que as informações sejam associadas à identidade de uma pessoa.
Benefício principal:
Aplicações testadas e validadas antes que qualquer hacker encontre a brecha.
Inteligência de ameaças · Parceria ISH
Ameaça detectada antes que ela chegue até você.
O que faz o
Cyber Threat Intelligence
Parceria para combater vulnerabilidades
Em parceria com a ISH, a Bravonix oferece inteligência sobre ameaças cibernéticas e vulnerabilidades ativas no ambiente digital.
A atuação é flexível e personalizada
Em vez de ficar restrita a uma única ferramenta, a abordagem se adapta à necessidade específica de cada cliente.
Benefício principal:
Visibilidade sobre o que está sendo explorado antes que chegue ao ambiente da sua empresa.
Tecnologias globais aplicadas por quem conhece o seu negócio
-
Um portfólio completo:
- Análise de Segurança para diagnóstico inicial.
- Design de Segurança para arquitetura preventiva.
- Detecção e Resposta a Incidentes.
- Pentera para validação contínua.
- Ridge para segurança de aplicações.
- Criptografia e Anonimização em parceria com Thales e IBM.
- Cyber Threat Intelligence em parceria com a ISH.
-
Sim. A Bravonix atua tanto no setor público quanto no privado, com soluções de cibersegurança adaptadas à realidade de cada organização, de prefeituras e secretarias de governo a empresas de diversos portes e segmentos.
-
A Análise de Segurança é o diagnóstico que avalia dados, sistemas, processos e pessoas para identificar exatamente onde estão as fragilidades mais críticas. A partir daí, recomendamos as soluções certas para o seu cenário.
-
A Análise de Segurança entrega a fotografia, um diagnóstico do estado atual da organização. A Pentera garante o filme em tempo real: testa continuamente o ambiente, simulando ataques reais para validar se as defesas seguem funcionando. Uma mostra onde você está; a outra garante que você continue protegido.
-
O investimento em segurança reduz o impacto que um incidente teria no seu negócio, seja ele financeiro, operacional ou até reputacional. Quanto antes os riscos são identificados, menor é o custo de corrigi-los. As soluções Bravonix contam com um cockpit (painel de controle) por meio do qual o gestor acompanha o que está acontecendo em tempo real, os planos de ação em andamento e visualiza o retorno que a segurança está trazendo para o negócio, mesmo que não seja só financeiro.
-
Nem sempre. Não é incomum que organizações já tenham um portfólio de ferramentas robusto e simplesmente não saibam como aproveitá-lo. Na Bravonix, fazemos uma análise completa do que a companhia já tem, identificamos as fragilidades mais críticas e mostramos onde é possível reduzir riscos mesmo sem novo investimento.
-
Depende do seu negócio. Antes de indicar prioridades, é preciso entender os processos, as estações de trabalho e a operação real. Trabalhamos com base na prática da família ISO/IEC 27000, incluindo normas como a ISO/IEC 27001 (gestão da segurança da informação), ISO/IEC 27005 (gestão de riscos) e ISO/IEC 27017 (segurança em ambientes de nuvem). Dessa maneira, olhamos para os quatro pilares que sustentam qualquer ambiente seguro: pessoas, processos, documentos e tecnologia.
-
Presencialmente, leva de 1 a 3 dias para coleta, e mais 7 a 10 dias para os relatórios. No formato automatizado, o prazo varia conforme a velocidade da própria empresa em responder ao questionário.